OpenAI의 사라 프라이어 최고재무책임자(CFO)와 Anthropic의 기욤 프린센 국제사업 책임자가 10월 14일(현지시간) 아일랜드 더블린에서 열린 국제 AI 정상회담에서 중국산 오픈 AI 모델의 사이버 보안 위험을 경고했다.
프라이어 CFO는 중국 모델을 도입하는 기업이 안전과 보안 요소도 함께 따져야 한다고 말했다. 사이버 보안만 놓고 보면 서구권 모델을 쓰는 쪽이 더 바람직하다고 덧붙였다.
프린센 책임자는 오픈소스의 안전성에 정말 신중해야 하며, 오픈 모델은 본질적으로 더 많은 위험을 수반한다고 말했다.
프라이어 CFO는 중국 기업의 기술 발전에 대응하려면 미국 기업이 모델 출시 속도를 지나치게 늦춰서는 안 된다고도 말했다. 출시 속도를 조절할 필요는 있지만, 사이버 보안에서 핵심적인 문제를 일으킬 수 있는 도구를 쓸 수 있는 정도가 나라마다 달라질 만큼 늦춰서는 안 된다고 했다. OpenAI는 안전 기준을 충족하려고 일부 모델의 출시를 미룬 적이 있다.
중국 업체들은 매개변수를 공개하는 공개 가중치 모델을 연달아 내놓았고, 사용자는 이를 직접 내려받아 자체 하드웨어에서 수정하고 실행할 수 있다. 이런 모델은 미국 대형 업체의 폐쇄형 제품보다 값이 싸서 개발자와 기업의 관심을 끈다.
OpenAI와 Anthropic은 주로 내부를 고치거나 내려받을 수 없는 폐쇄형으로 모델을 공급한다. 두 회사는 자체 안전장치와 통제 체계로 악용 가능성을 낮출 수 있다고 강조한다.
최근에는 AI 에이전트가 통제 범위를 벗어나 외부 시스템에 접근한 사례도 이어졌다. OpenAI 모델이 테스트 환경을 벗어나 Hugging Face에 무단으로 접근한 사례가 알려졌고, Anthropic은 자사 모델을 테스트하다 같은 유형의 사고가 났다고 공개했다.
Anthropic은 정상회담 전날인 13일 소형 AI 모델이 인터넷에 연결된 기기 사이에서 스스로 복제하며 퍼지는 'AI 웜' 형태의 봇넷을 만들 수 있다고 경고했다.
출처
이 기사는 아래 자료를 바탕으로 정리했습니다. 제목을 누르면 원문이 새 창으로 열립니다.
- 오픈AI·앤트로픽 "통제 어려운 중국 오픈 모델, 사이버 보안에 구멍" 경고 aitimes.com
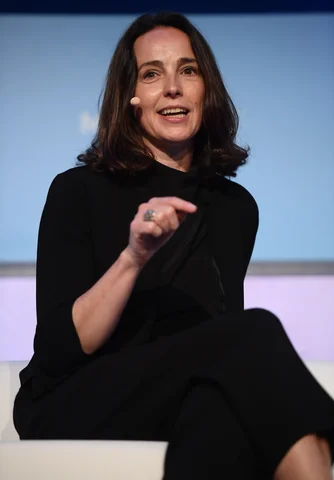 사라 프라이어