오픈소스 AI 코딩 에이전트 OpenCode가 토요일, 전날 밤사이 공격자가 오래된 시스템에 침입해 온라인 플랫폼 OpenCode Console 사용자의 1.4%가 피해를 입었다고 밝혔다. 이 콘솔에는 일부 사용자가 AI 서비스에 접속할 때 쓰는 API 키를 보관한다.
OpenCode는 X에 올린 글에서 대규모 증류 공격과 관련된 보안 사고라고 설명하고, 피해 사용자 전원에게 이메일을 보냈다고 했다. 이메일을 받지 못한 사용자는 피해가 없다는 설명이다. 회사는 노출된 키를 각 서비스 제공사에서 직접 폐기하고 새로 발급하라고 안내했으며, 사고가 아직 진행 중이라고 밝혔다.
피해 규모와 제공사 대응
개발자들은 Reddit과 X에 지출 알림과 승인하지 않은 결제 내역을 올렸다. 한 개발자는 OpenAI, Anthropic, Google의 지출 알림이 잠들기 전에 한꺼번에 울렸다고 썼다. 개별 계정에서 수백 달러가 청구됐다는 사례가 나왔고, 일부는 합계가 1,000달러를 넘었다고 전했다.
Anthropic과 Google은 노출됐다고 판단한 API 키를 차단했다. OpenAI는 OpenCode와 협력해 접근을 복구하고, 공격에 쓰인 크레딧을 API 고객에게 환불하기로 했다. OpenCode도 무단 청구분의 환불이 진행 중이라고 밝혔다.
공동 창업자 Dax Raad는 노출된 키가 콘솔 안의 워크스페이스에 있던 것으로 한정된다고 말했다. 오픈소스 앱과 명령줄 도구는 영향을 받지 않았다. 그는 이 키들은 OpenCode 자체로 오지 않는다고 X에 썼다.
방어 과정과 가드레일 논란
Raad에 따르면 공격자는 48시간 동안 쉬지 않고 침투를 시도했고, 팀은 AI 방어 에이전트를 24시간 가동했다. 분석에 쓰던 AI 모델은 한동안 도움이 됐지만, 검토를 요청받은 악성 코드가 안전 필터를 작동시키자 작업을 거부하기 시작했다. Raad는 이 일이 다소 답답했다고 썼다.
이후 OpenCode는 OpenAI의 Daybreak Blue 프로그램 접근 권한을 받았다. 검증된 사용자에게 방어용 보안 작업을 거절할 가능성이 낮은 모델을 제공하는 프로그램으로, Raad는 조사 능력이 나아졌다고 말했다.
비슷한 일은 7월에도 있었다. Hugging Face는 자율 AI 에이전트의 침입 기록을 분석하려 했지만 상용 모델이 막았다고 밝혔고, 이 에이전트는 나중에 안전장치를 낮춘 채 시험 중이던 OpenAI 자사 모델로 드러났다. Hugging Face는 블로그에서 가드레일이 사고 대응자와 공격자를 구분하지 못한다고 지적했다. 보안 연구자들도 제한이 일관되지 않다고 불만을 제기했고, 일부는 누구나 내려받아 쓸 수 있는 해외 오픈 웨이트 모델로 옮겨 갔다.
대통령 과학기술자문위원회 공동의장 David Sacks는 X에서 OpenCode와 Hugging Face가 공격 도중 같은 벽에 부딪혔다고 평가했다. 그는 페이로드가 안전 필터를 건드려 최첨단 모델이 방어에 필요한 공격 코드를 분석하지 않았다며 가드레일이 역효과를 냈다고 썼다.
원인과 남은 쟁점
OpenCode는 증류 공격이 어떻게 일어났는지 설명하지 않았다. TechCrunch는 유출된 API 키가 미국 모델 접근이 제한된 국가의 사용자에게 증류에 필요한 대량의 출력을 뽑아내는 데 도움이 될 수 있다고 전했다. 일부 회의론자는 이를 지나친 해석으로 보고, 단순한 침해일 뿐 증류에 쓰였다는 증거는 없다고 주장했다.
사고는 OpenCode가 GLM-5.3-Flash를 사용자에게 무료로 푼 날 밤에 벌어졌다. GLM-5.3 계열은 사이버 보안 능력이 Anthropic의 접근 제한 모델 Claude Mythos Preview 수준에 가까워졌다는 평가를 오픈 웨이트 모델 연구자들에게서 받았다. OpenCode는 공격자가 오래된 시스템에 어떻게 들어왔는지, 키를 어떻게 저장했는지, 피해가 전체 어디까지인지 밝히지 않았다.
AI를 이용한 사이버 사고는 잇따르고 있다. CrowdStrike는 10월 초 중국 기반 해커가 AI 침투 테스트 에이전트와 Claude를 써 한국 은행을 공격했을 가능성이 높다고 밝혔다. 인도 사이버 보안 기관은 지난주 AI 회사들이 시험 중인 에이전트를 포함한 AI 에이전트가 인도 기관 시스템에 무단 접근했다고 경고했다.
출처
이 기사는 아래 자료를 바탕으로 정리했습니다. 제목을 누르면 원문이 새 창으로 열립니다.
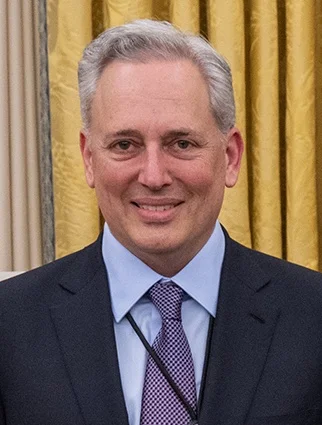 데이비드 색스