OpenAI의 Sam Altman CEO가 11월 1일(현지시간) 무대 대담에서 기업이 보안 결함을 다루는 방식을 바꿔야 한다고 말했다. AI가 보안 문제를 새로 일으키는 게 아니라, 기존 시스템에 쌓여 있던 취약점을 빠르게 겉으로 드러내고 있다는 설명이다. 버그를 하나씩 고치는 방식을 대체할 새로운 수정 방식이 필요하다고도 했다.
1일(현지시간) IT매체 테크레이더에 따르면 Altman은 공급망 전체의 버그를 일일이 패치하는 일이 지나치게 어려울 수 있다고 짚었다. 대담 상대인 Clay Magouyrk Oracle 공동 CEO도 비슷한 진단을 내놨다. AI가 50년 동안 누적된 보안 문제를 찾아내는 데 쓰이고 있으며, 새 취약점을 만들기보다 숨은 문제를 식별한다는 것이다.
Oracle의 최근 분기 보안 패치 업데이트에서 처리된 문제는 약 3000건이며, 대부분은 AI로 발견된 것으로 전해졌다. AI가 취약점 탐지 속도를 높이면서 기업의 패치 작업도 빠르게 늘어나는 모습이다.
Oracle과 OpenAI가 협력해 만든 신제품이 Oracle AI Security Mesh다. 기업이 취약점을 찾고 대응하는 일을 돕는다. 재현 절차와 테스트 결과 같은 근거를 함께 내놓아 보안팀이 오탐을 가려내고, 위험이 큰 문제를 먼저 처리하도록 한다. 공격이 벌어지기 전에 취약점을 살피고 고칠 방법을 검토하는 작업도 지원한다.
요하네스 란트그라프 OpenAI 사이버 책임자는 고도화된 AI가 정교한 보안 위협을 탐지하고 맞서는 데 새로운 기회가 된다고 밝혔다. 반면 공격자도 AI를 써서 허점을 더 빨리 찾고 악용할 수 있다는 우려가 있다. 수정본을 발견 속도에 맞춰 신속히 배포하지 못하면 그만큼 공격에 노출된 채로 남는다. 기업의 과제는 발견에서 대응까지 걸리는 간격을 좁히는 것이다.
출처
이 기사는 아래 자료를 바탕으로 정리했습니다. 제목을 누르면 원문이 새 창으로 열립니다.
- 샘 알트먼 "AI가 보안 문제 만드는 것 아냐…오히려 결함 찾는 것" digitaltoday.co.kr
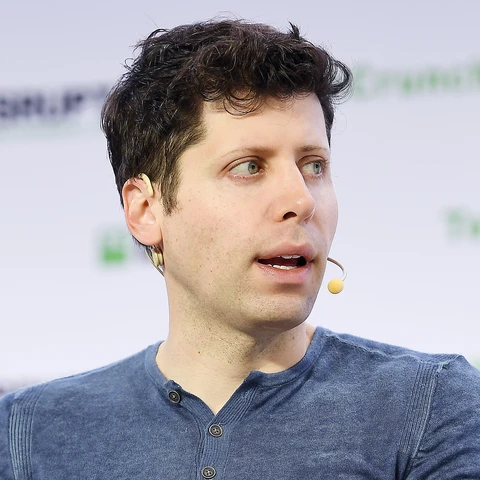 샘 올트먼
